Oreon 11
É fácil entrar em contacto com eles e continuam disponíveis se quiseres aprofundar o assunto.
A chegar em 2027
Oreon 11 em resumo
- O ambiente de trabalho KDE Plasma destina-se a principiantes. Familiar, intuitivo e fácil de utilizar desde o início.
- Ramos «Stable-rolling» e «LTS», disponibilizados como imagens ISO separadas para que possa escolher o ritmo que mais lhe convém.
- Ainda baseado no dnf e no rpm, mas o Oreon vai seguir o seu próprio caminho de forma independente.
O que é que o Oreon 11 resolve?
Muitos projetos só funcionam depois de já ter feito a parte mais difícil manualmente. O Secure Boot, em algumas distribuições, implica uma configuração manual se não utilizar um shim assinado pela Microsoft. Os snapshots referem-se a um sistema de ficheiros que talvez nem sequer esteja a utilizar. Certas GPUs implicam, por vezes, a instalação manual dos controladores. O Oreon 11 trata disso durante a instalação, e pode alterá-las mais tarde no Oreon System Manager. Coloque a máquina no Modo de Configuração e o Centrio regista a nossa chave de Secure Boot durante a instalação. Se uma atualização danificar o sistema, os snapshots podem restaurá-lo, inclusive no ext4. Isto vem configurado de fábrica.
Porque não contribuir simplesmente para os projetos de origem?
Ajudar um projeto upstream contribui para melhorar esse projeto. Não te proporciona um sistema completo que já esteja configurado quando reiniciares o computador. Quando algo pertence ao projeto upstream, deve ser colocado lá.
O Oreon System Manager é uma interface única para pacotes, repositórios, Distrobox, Docker e controladores. O Oreon Defense é um daemon de segurança com uma aplicação na bandeja do sistema. O ClamAV é um scanner que se instala e que depois é necessário agendar, configurar e lembrar-se de verificar. O Defense já está a funcionar, e é na bandeja do sistema que ele avisa quando algo requer a sua intervenção. É possível obter um sistema devidamente configurado sem precisar de saber, de antemão, como utilizar um terminal.
Porque não publicar simplesmente pacotes para uma distribuição que já existe?
Um pacote pode adicionar uma aplicação. Não pode registar uma chave de Secure Boot enquanto o instalador ainda estiver a ser executado, nem determinar que os instantâneos estejam ativados antes de o disco ser gravado. Essas são opções definidas no momento da instalação. É por isso que se trata de uma distribuição.
Se preferir o terminal, este continua disponível. Ao fazer o download, pode escolher entre «stable-rolling» ou LTS, e é a essa velocidade que o sistema evolui a partir daí, em termos de software. O kernel utiliza o agendador BORE, pelo que o ambiente de trabalho se mantém responsivo mesmo quando a CPU está ocupada.
Em conclusão
O Oreon 11 é uma mistura de tecnologias e ideias que formam uma distribuição própria. Não podemos realmente convencer-vos com precisão de que vale a pena utilizar o Oreon 11 em vez de outras distribuições, mas a experiência geral ao utilizá-lo deverá fazê-lo.
O que está nesta página é o Oreon 11 tal como será lançado. Continuaremos a adicionar funcionalidades que tornam o Oreon único. Não podemos incluir tudo isso de uma só vez.
Obrigado pela leitura — Brandon
Estou a desenvolver um sistema operativo (gratuito) (é apenas um passatempo, não vai ser grande nem profissional como o GNU) para clones AT de 386 (486).
Foi assim que o Linux começou. Ele também pensava que o sistema nunca funcionaria noutro lugar que não fosse nos discos rígidos que tinha na sua secretária.
Características
Oreon System Manager
Uma interface gráfica para pacotes, repositórios, Distrobox, contentores Docker e controladores. Menos comandos no terminal, mais produtividade.
Defesa de Oreon
Uma aplicação de segurança para o Oreon. Proteção e visibilidade simples, com alertas em tempo real.
KDE Plasma
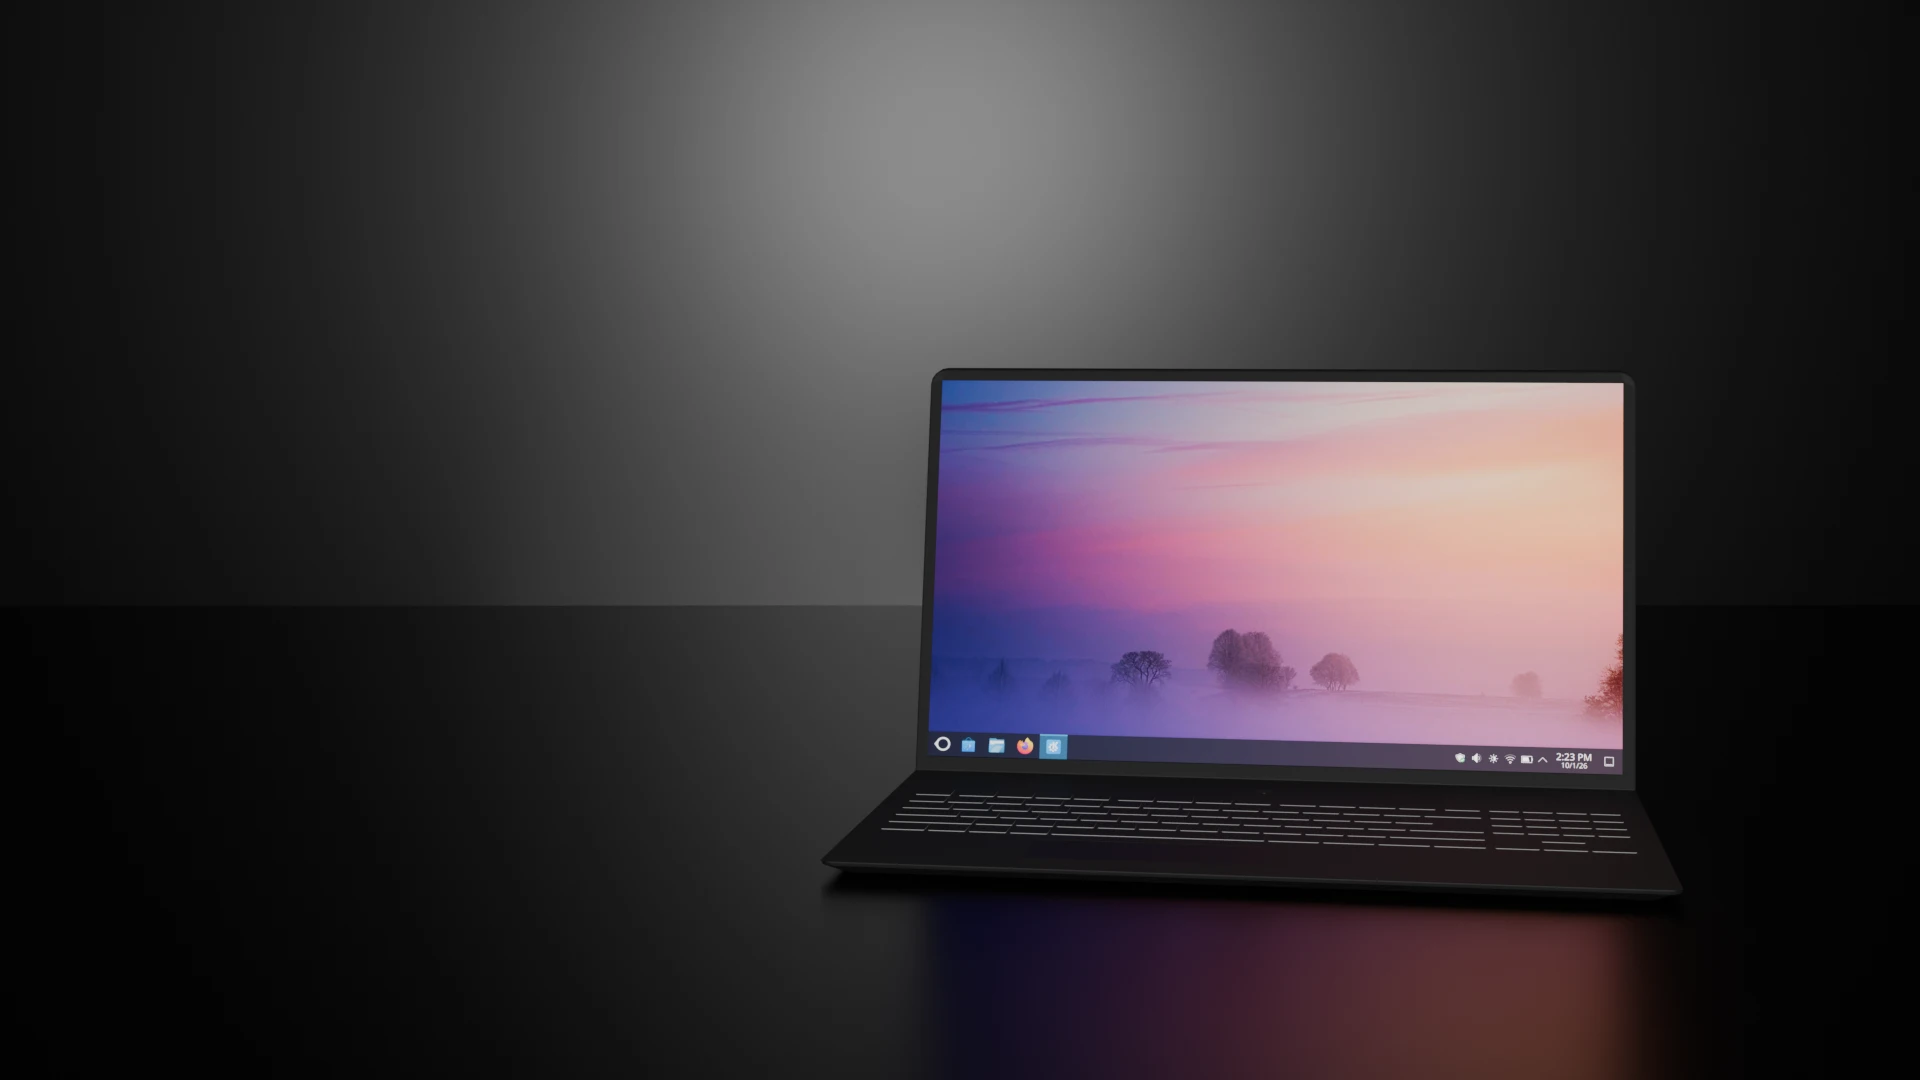
O Oreon 11 adota o KDE Plasma para oferecer um ambiente de trabalho flexível e sofisticado, que se adapta tanto a uma utilização ocasional como a uma personalização avançada.
O programador BORE e as otimizações universais
O BORE vem integrado no kernel de fábrica com otimizações entre pacotes para as arquiteturas aarch64 e x86_64 de forma universal. Não há fragmentação por versão de CPU.
Independente, mas ainda assim baseado no RPM
O Oreon mantém o DNF/RPM como base, mas estamos a utilizar o nosso próprio sistema de compilação, repositórios, infraestrutura e sistemas de teste independentes, em vez de nos basearmos diretamente no AlmaLinux e utilizarmos os seus repositórios.
Versão estável e LTS
O Oreon 11 disponibiliza duas ramificações sob a forma de ficheiros ISO separados. Opte pela «stable-rolling» se pretender atualizações mais rápidas e software mais recente, ou pela «LTS» se preferir uma experiência mais lenta e estável.
Detecção do instalador e do controlador do Centrio
Personalização extrema antes da instalação através do Centrio, além da deteção de controladores integrada no programa de instalação e no sistema em funcionamento, para permitir alterações de hardware no futuro.
A nossa infraestrutura
Os repositórios e os downloads são disponibilizados a partir da nossa própria infraestrutura. O Laboratório de Código Aberto da Universidade Estadual do Oregon é um fornecedor secundário, para além disso.
Oreon Root Protection
Suporte a instantâneos e reversão em vários sistemas de ficheiros, incluindo o ext4, com funcionalidades de cópia de segurança e restauração.
Easy Secure Boot setup
O Secure Boot funciona sem chaves assinadas pela Microsoft. Antes da instalação, coloque o seu dispositivo no Modo de Configuração. O Centrio regista a chave Oreon e reativa o Secure Boot por si.
Para que serve o Oreon 11
Um ambiente de trabalho Plasma, previsto para 2027
O ambiente de trabalho principal passa a ser o KDE Plasma. O trabalho no Oreon 11 teve início em julho de 2025. Não há data de lançamento prevista para 2026.
CPUs mais antigas
O Oreon 10 não é compatível com CPUs mais antigas. O Oreon 11 volta a oferecer essa compatibilidade. Se o computador não conseguir executar o Oreon 10, aguarde o lançamento da versão 11.
Algo que podes instalar hoje
As pré-visualizações do Oreon 11 estão suspensas enquanto a base do pacote está a ser recompilada. O Oreon 10 é a versão que pode descarregar neste momento.
Ver Oreon 10As transferências antecipadas ainda não estão disponíveis
Ainda não estão disponíveis versões preliminares do Oreon 11 para download. Informaremos a nossa comunidade assim que houver novidades.
Se quiseres instalar alguma coisa hoje, descarrega o Oreon 10.
O Oreon 11 será lançado em 2027
O Oreon 11 será lançado em 2027. Até lá, o Oreon 10 é a versão estável mais recente que pode descarregar e experimentar hoje mesmo.
Ajuda a construir o Oreon.
Precisamos de pessoas para as áreas de desenvolvimento, embalagem e segurança. Se quiseres fazer parte da equipa, candidata-te.
Junta-te à equipa