Oreon 11
É fácil conversar com ele, e ele continua à disposição caso você queira aprofundar o assunto.
A ser lançado em 2027
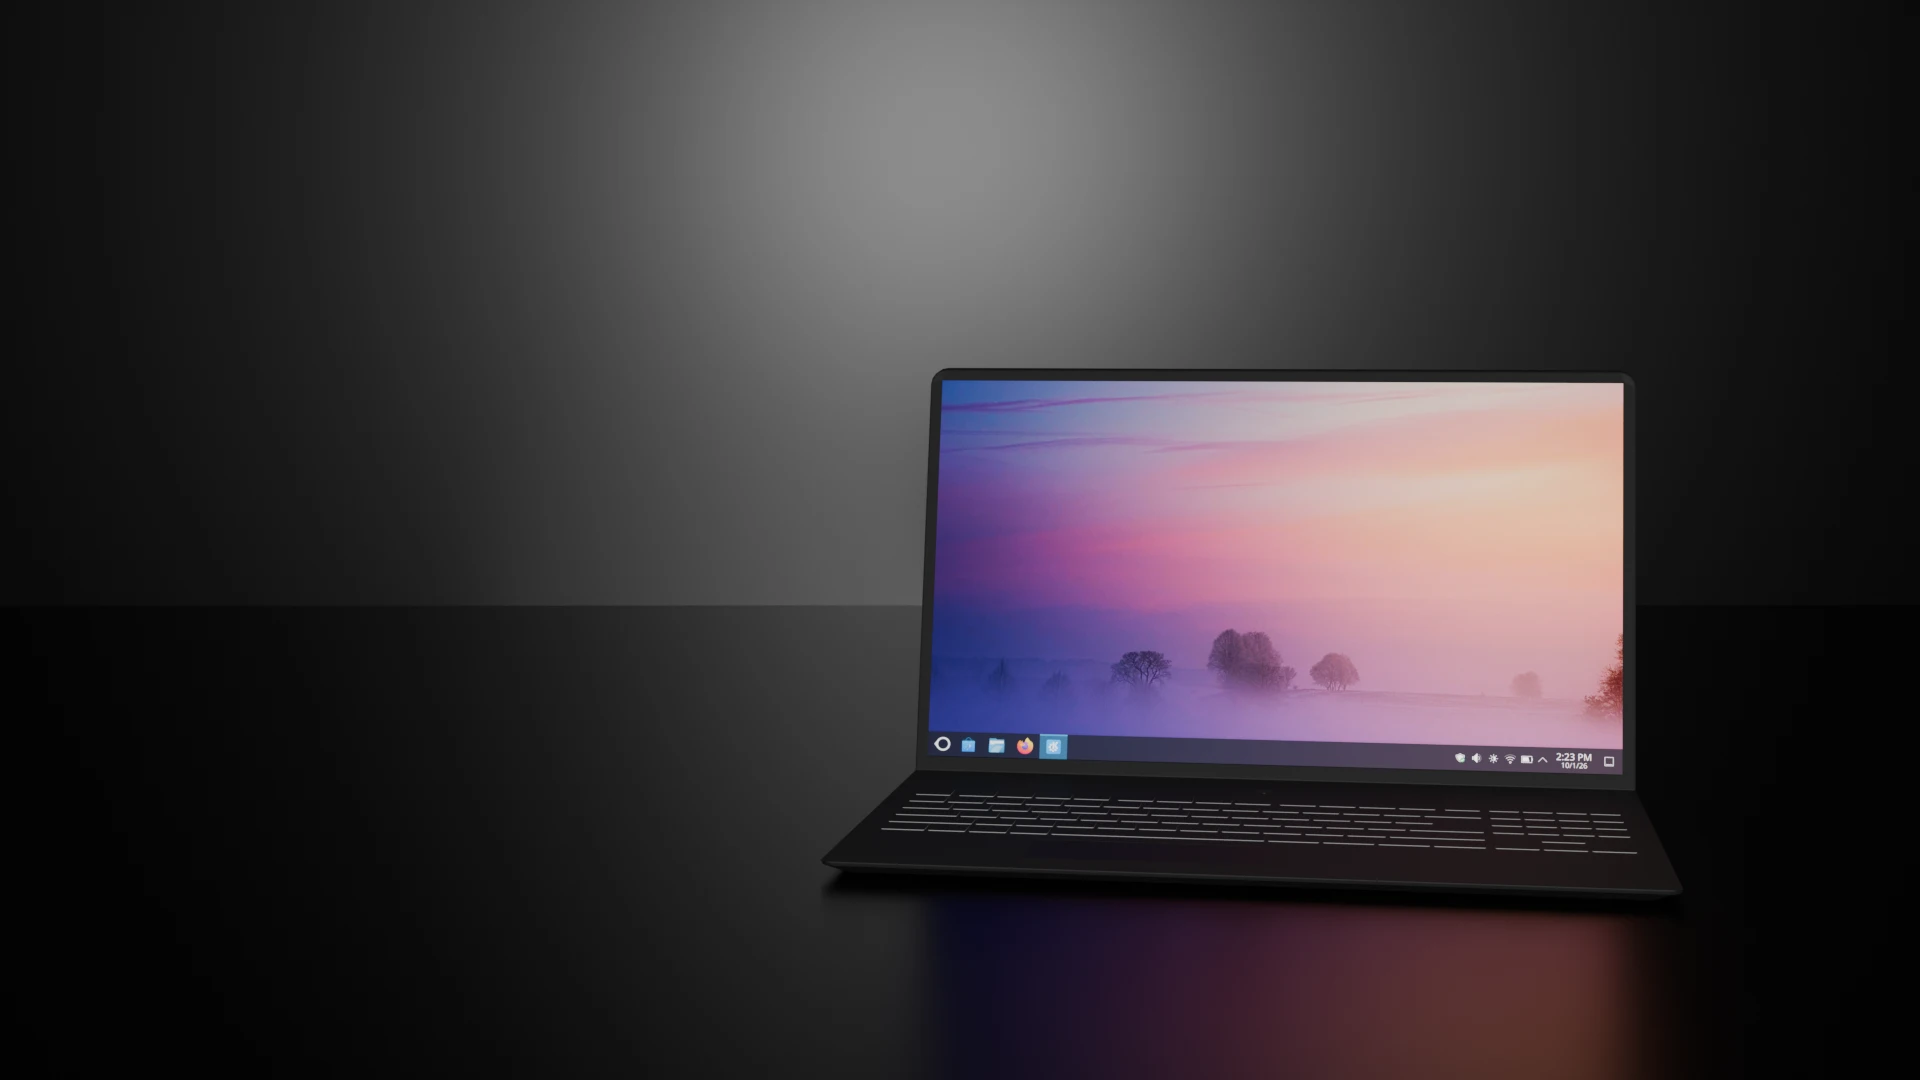
Oreon 11 em resumo
- A área de trabalho KDE Plasma voltada para iniciantes. Familiar, intuitiva e fácil de usar desde o início.
- Ramos “Stable-rolling” e “LTS”, disponibilizados como ISOs separadas para que você escolha o ritmo que melhor se adapta a você.
- Ainda baseado no dnf e no rpm, mas o Oreon está seguindo seu próprio caminho de forma independente daqui para frente.
O que o Oreon 11 resolve?
Muitos projetos só funcionam depois que você já tiver feito a parte mais difícil manualmente. O Secure Boot em algumas distribuições exige configuração manual, caso não utilize um shim assinado pela Microsoft. Os snapshots referem-se a um sistema de arquivos que você talvez nem esteja usando. GPUs específicas às vezes exigem que você mesmo instale os drivers. O Oreon 11 realiza essas tarefas durante a instalação, e você pode alterá-las posteriormente no Oreon System Manager. Coloque a máquina no Modo de Configuração e o Centrio registrará nossa chave de Secure Boot durante a instalação. Se uma atualização danificar o sistema, os snapshots podem restaurá-lo, inclusive no ext4. Isso já vem configurado de fábrica.
Por que não contribuir diretamente com os projetos originais?
Contribuir com um projeto upstream melhora esse projeto. Isso não significa que você terá um sistema completo e já configurado ao reiniciar o computador. Quando algo deve fazer parte do projeto upstream, é lá que deve ser incluído.
O Oreon System Manager é uma interface única para pacotes, repositórios, Distrobox, Docker e drivers. O Oreon Defense é um daemon de segurança com um ícone na bandeja do sistema. O ClamAV é um scanner que você instala e, em seguida, precisa programar, configurar e lembrar-se de verificar os resultados. O Defense já está em execução, e é por meio do ícone na bandeja que ele avisa quando algo requer sua atenção. É possível ter um sistema devidamente configurado sem precisar saber usar um terminal.
Por que não publicar pacotes para uma distribuição que já existe?
Um pacote pode adicionar um aplicativo. Ele não pode registrar uma chave de Secure Boot enquanto o instalador ainda estiver em execução, nem determinar que os snapshots estejam ativados antes que o disco seja gravado. Essas são decisões tomadas no momento da instalação. É por isso que se trata de uma distribuição.
Se você preferir o terminal, ele continua disponível. Você escolhe entre “stable-rolling” ou LTS no momento do download, e é assim que a máquina se atualiza a partir daí, em termos de software. O kernel utiliza o agendador BORE para que a área de trabalho continue responsiva mesmo quando a CPU está ocupada.
Concluindo
O Oreon 11 é uma combinação de tecnologias e ideias que formam uma distribuição à parte. Não podemos realmente convencê-lo com precisão de que vale a pena usar o Oreon 11 em vez de outras distribuições, mas a experiência geral ao usá-lo deve ser suficiente para isso.
O que está nesta página é o Oreon 11 assim que for lançado. Continuaremos adicionando recursos que tornam o Oreon único. Não podemos incluir tudo isso de uma só vez.
Obrigado pela leitura — Brandon
Estou desenvolvendo um sistema operacional (gratuito) (é só um hobby, não vai ser grande nem profissional como o GNU) para clones do 386 (486) AT.
Foi assim que o Linux começou. Ele também achava que o sistema nunca funcionaria em nada além dos discos rígidos que tinha em sua mesa.
Recursos
Oreon System Manager
Uma interface gráfica para pacotes, repositórios, contêineres Distrobox e Docker, além de drivers. Menos comandos no terminal, mais produtividade.
Defesa de Oreon
Um aplicativo de segurança para o Oreon. Proteção e visibilidade simples, com alertas em tempo real.
KDE Plasma
O Oreon 11 adota o KDE Plasma para oferecer uma área de trabalho flexível e sofisticada, que se adapta tanto ao uso casual quanto à personalização avançada.
O agendador BORE e as otimizações universais
O BORE já vem integrado ao kernel de fábrica com otimizações entre pacotes para as arquiteturas aarch64 e x86_64 de forma universal. Não há fragmentação por versão de CPU.
Independente, mas ainda baseado no RPM
O Oreon mantém o DNF/RPM como base, mas estamos utilizando nosso próprio sistema de compilação, repositórios, infraestrutura e sistemas de teste independentes, em vez de nos basearmos diretamente no AlmaLinux e usarmos seus repositórios.
Versão estável e LTS
O Oreon 11 oferece duas versões como ISOs separadas. Escolha a “stable-rolling” se quiser atualizações mais rápidas e softwares mais recentes, ou a “LTS” se preferir uma experiência mais lenta e estável.
Detecção do instalador e do driver do Centrio
Personalização extrema antes da instalação por meio do Centrio, além da detecção de drivers integrada ao instalador e ao sistema em funcionamento, para futuras alterações de hardware.
Nossa infraestrutura
Os repositórios e os downloads são disponibilizados a partir de nossa própria infraestrutura. O Laboratório de Código Aberto da Universidade Estadual do Oregon atua como provedor secundário, além disso.
Oreon Root Protection
Suporte a instantâneos e reversão em vários sistemas de arquivos, incluindo ext4, com recursos de backup e restauração.
Easy Secure Boot setup
O Secure Boot funciona sem chaves assinadas pela Microsoft. Antes da instalação, coloque seu dispositivo no Modo de Configuração. O Centrio registra a chave Oreon e reativa o Secure Boot para você.
Para que serve o Oreon 11
Um desktop Plasma, previsto para 2027
A área de trabalho principal passa a ser o KDE Plasma. O desenvolvimento do Oreon 11 teve início em julho de 2025. Não há data de lançamento prevista para 2026.
CPUs mais antigas
O Oreon 10 não é compatível com CPUs mais antigas. O Oreon 11 traz essa compatibilidade de volta. Se o computador não conseguir rodar o Oreon 10, aguarde o lançamento da versão 11.
Algo que você pode instalar hoje mesmo
As pré-visualizações do Oreon 11 estão suspensas enquanto a base do pacote é recompilada. O Oreon 10 é a versão que você pode baixar agora.
Veja o Oreon 10Os downloads antecipados ainda não estão disponíveis
Os downloads antecipados do Oreon 11 ainda não estão disponíveis. Informaremos nossa comunidade assim que houver novidades.
Se você quiser instalar algo hoje, baixe o Oreon 10.
O Oreon 11 será lançado em 2027
O Oreon 11 será lançado em 2027. Até lá, o Oreon 10 é a versão estável mais recente que você pode baixar e experimentar hoje mesmo.
Ajude a construir o Oreon.
Precisamos de pessoas para as áreas de desenvolvimento, empacotamento e segurança. Se você quiser participar, inscreva-se.
Junte-se à equipe